Como detetar QR codes maliciosos antes de os abrir?
Um leitor de QR gratuito verifica o link dentro do código antes de o abrir e avisa em páginas de fraude.
Resposta curta
Não leia o código com a câmara do telemóvel, use um leitor que analise o link. Instale o Trend Micro QR Scanner (Android) ou o Trend Micro Mobile Security (iPhone), leia o código e não toque no link sem ver a confirmação de "seguro". A aplicação é gratuita e não exige subscrição.
O que você precisa
Passo a passo
Instale a aplicação
No Android, descarregue o "Trend Micro QR Scanner" na Google Play. No iPhone não existe uma aplicação separada com esse nome: tem de instalar o "Trend Micro Mobile Security" na App Store. Ambas podem ser usadas de graça e não é preciso subscrição para a leitura de QR.
Abra o leitor
No Android, a aplicação abre diretamente no ecrã da câmara, sem menus pelo meio. No iPhone, abra o Mobile Security e toque no ícone de QR no canto superior direito. Na primeira utilização é pedida permissão de câmara; sem essa permissão a leitura não funciona.
Leia o código
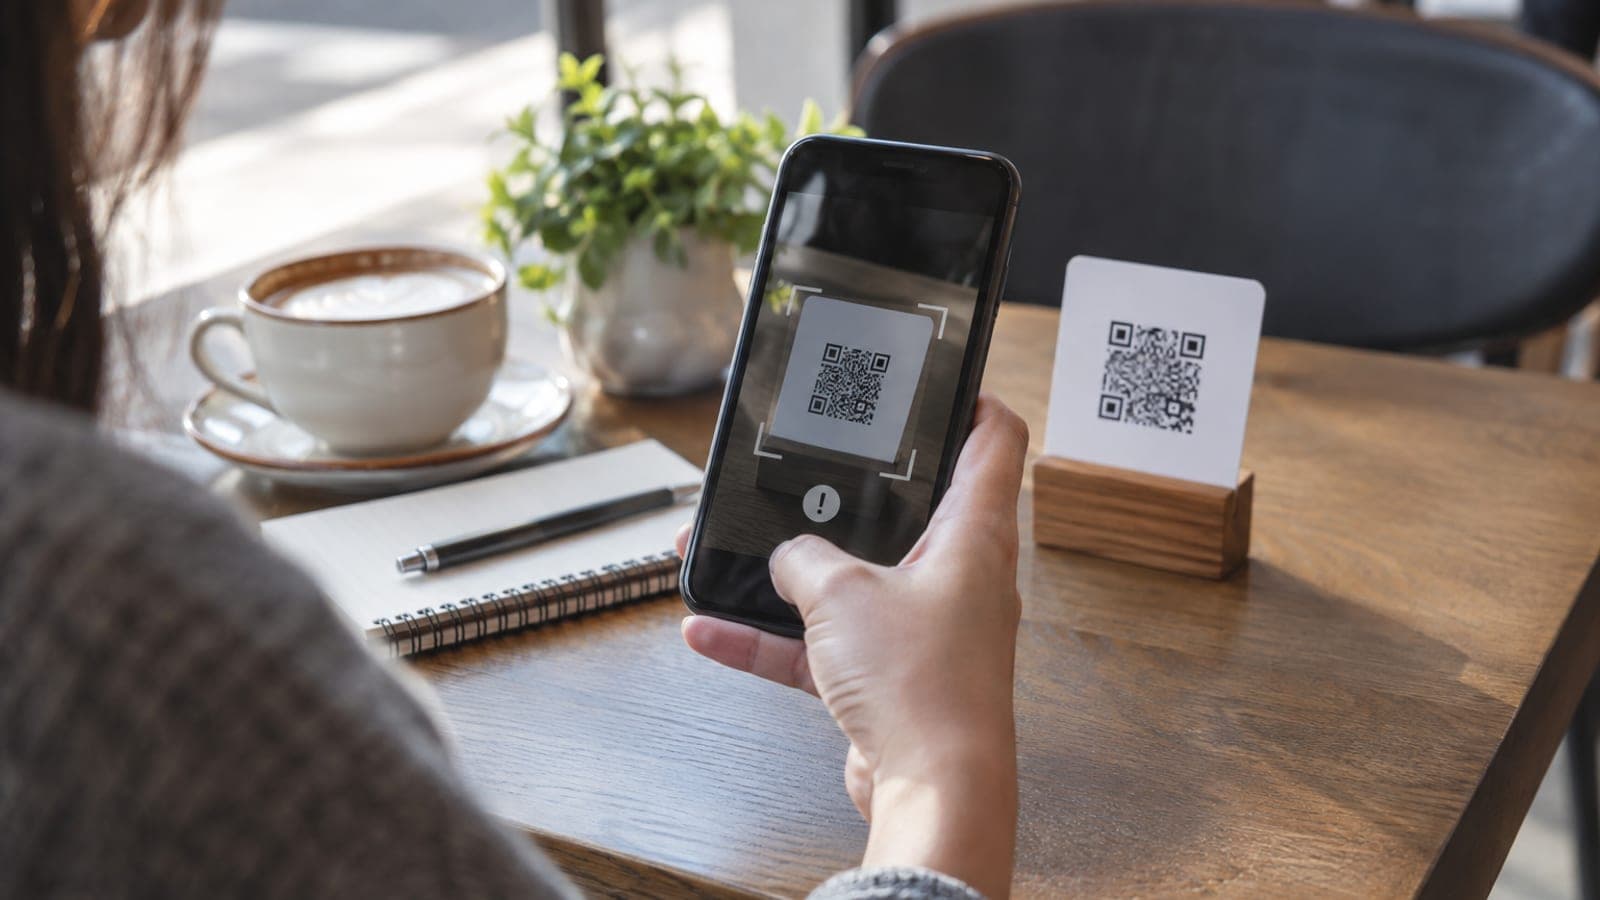
Centre o código quadrado na moldura do ecrã e mantenha o telemóvel estável. Depois de descodificar, a aplicação verifica o link sem o abrir. Menu de restaurante, aviso de encomenda, código de pagamento numa fatura: todos se leem da mesma forma.
Leia o aviso e só depois decida
A aplicação indica o resultado como "seguro" ou "perigoso". Se aparecer perigoso, não toque no link e feche o ecrã. Mesmo que apareça seguro, confirme com os próprios olhos o domínio do endereço aberto e veja se é mesmo o site oficial da entidade.
Desligue a abertura automática da câmara
A câmara nativa do telemóvel tenta abrir o link com um único toque assim que vê um QR code. Se desligar a opção "Ler códigos QR" ou equivalente nas definições da câmara, reduz o risco de tocar num link errado por reflexo. Assim faz a leitura apenas pela aplicação de segurança.
Denuncie o código suspeito
Se vir um código falso colado num sítio físico (parquímetro, locker de encomendas, cartaz), avise o estabelecimento. Pode reportar a tentativa de fraude ao CERT.PT ou à Linha Internet Segura (800 21 90 90) e, se houve perda de dinheiro, apresentar queixa na PSP, GNR ou Polícia Judiciária.
Dicas
Atenção
Um resultado "seguro" não é garantia absoluta. Sites de fraude criados há pouco tempo podem ainda não constar nas bases de dados. Por isso, nunca introduza dados do cartão bancário, credenciais da Chave Móvel Digital ou códigos de confirmação por SMS na página aberta; faça o pagamento pela aplicação oficial da entidade.
Perguntas frequentes
+A aplicação é mesmo gratuita ou pede subscrição depois?
A leitura de QR e a verificação do link são gratuitas. A Trend Micro tem pacotes de segurança pagos, mas não precisa de comprar nada para usar o leitor.
+Porque tenho de instalar uma aplicação diferente no iPhone?
No iOS o leitor não é oferecido como aplicação independente. Instala o Mobile Security e faz a mesma leitura pelo ícone de QR no canto superior direito.
+Também devo verificar sempre os códigos dos menus de restaurante?
Os códigos que estão nas mesas são dos mais fáceis de substituir. O mais seguro é criar o hábito; no mínimo, veja se o código é um autocolante colado por cima.
+Abri um link malicioso, o que devo fazer?
Se não introduziu dados, feche o separador e limpe as cookies do navegador. Se introduziu o cartão ou uma senha, ligue imediatamente ao banco para bloquear o cartão e altere as credenciais afetadas.
+Existem alternativas a esta aplicação?
O Google Lens e o leitor integrado da maioria dos antivírus também fazem verificação de links. O essencial é usar uma ferramenta que analise o endereço antes de o abrir.
Fontes e verificação
Última verificação: 13 Eylül 2026. avise a gente. Conteúdo adaptado ao contexto português: contactos de denúncia (CERT.PT, Linha Internet Segura 800 21 90 90, PSP/GNR) e referência à Chave Móvel Digital substituem os equivalentes turcos do texto original.
Este conteúdo é informativo; em procedimentos oficiais valem os avisos atuais do órgão responsável. Detalhes: aviso de responsabilidade.